ERP et données personnelles : vérifier les responsabilités cloud
Identifiez rôles, accès, sous-traitants et engagements de protection des données dans votre contrat ERP et son hébergement.
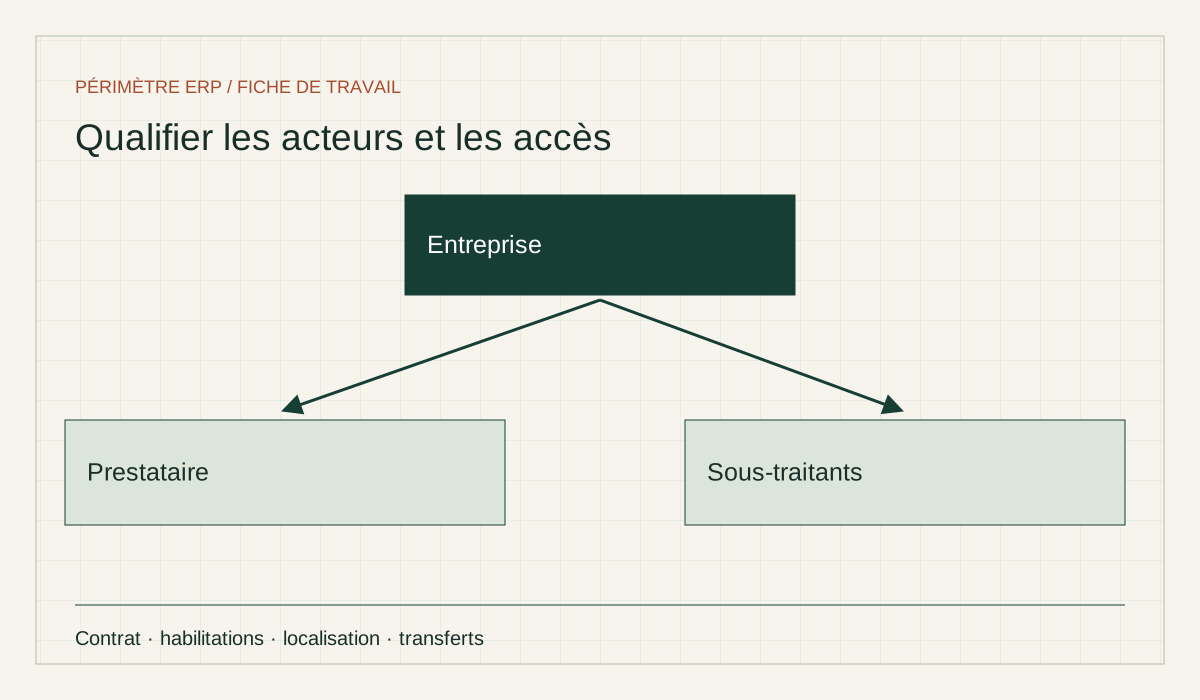
Pour examiner un ERP qui traite des données personnelles, identifiez les rôles de votre organisation et des prestataires, les accès et les engagements contractuels. Un hébergement annoncé dans une région ne suffit pas à apprécier toute la situation. La CNIL rappelle que la qualification dépend du rôle effectif des acteurs. Faites examiner les cas sensibles par votre DPO ou un conseil compétent.
Cartographier les données et les usages
Listez les informations personnelles présentes dans les processus couverts : contacts, utilisateurs, fournisseurs individuels ou autres catégories selon votre activité. Précisez pourquoi elles sont utilisées, qui y accède et avec quels systèmes elles sont échangées. Une cartographie utile suit les traitements réels, pas seulement les tables du logiciel. Réduisez les informations inutiles dans les environnements de démonstration et de test. Si des données particulières ou des volumes importants sont concernés, demandez une analyse adaptée avant de choisir l’architecture. Ce guide ne remplace pas votre documentation de conformité.
Identifier les rôles sans se fier aux étiquettes
La CNIL distingue notamment le responsable qui détermine les finalités et moyens et le sous-traitant qui agit pour son compte. Dans un projet, plusieurs services peuvent jouer des rôles différents selon les usages. Demandez au prestataire une description de ses opérations et faites examiner la qualification correspondante. Un intitulé commercial de contrat ne suffit pas à régler la question. Séparez les services d’hébergement, l’assistance, les traitements éventuels pour des finalités propres et les interventions d’autres acteurs. Cette clarification prépare les engagements à formaliser et les interlocuteurs à mobiliser.
Examiner accès et intervenants
Demandez qui peut accéder aux données en exploitation, en support et pendant la reprise. Précisez les mécanismes d’autorisation, la traçabilité et le retrait des accès temporaires. La localisation des serveurs n’indique pas à elle seule depuis où des intervenants peuvent agir. Faites décrire les sous-traitants et les conditions de changement. Les éventuels transferts ou accès internationaux nécessitent une analyse juridique adaptée à la situation. Évitez les garanties générales non étayées. Vous devez pouvoir expliquer qui intervient, pour quelle tâche et sur quelle base documentée.
Demander les engagements et les preuves utiles
Rassemblez les documents relatifs aux instructions, à la sécurité, aux incidents, à l’assistance et à la fin de prestation. Faites vérifier leur adéquation par la personne compétente. Demandez des preuves proportionnées : procédure d’accès, résultat de test ou documentation de service. Une certification mentionnée sans périmètre ni validité vérifiable ne doit pas être présentée comme une garantie générale. Distinguez les mesures promises des mesures observées. Pour les données de test, prévoyez leur suppression ou leur retour selon les conditions convenues et gardez une trace du traitement réalisé.
Préparer conservation et fin de service
Les données ne doivent pas rester indéfiniment dans chaque environnement par défaut. Définissez les besoins de conservation et faites examiner les obligations applicables. Le départ d’un prestataire doit prévoir restitution, suppression et traitement des copies selon les engagements appropriés. Un export métier et une demande relative aux données personnelles sont deux sujets liés mais distincts. Vérifiez les formats, les destinataires et les responsabilités. Si votre organisation ne dispose pas des compétences pour apprécier ces éléments, préparez une liste de questions précise pour votre DPO, votre juriste ou votre conseil.
Exemple de travail
Scénario illustratif : une démonstration nécessite des dossiers clients. Au lieu d’envoyer une copie intégrale de la production, l’équipe prépare un jeu limité et anonymisé couvrant les cas de test. Elle vérifie qui pourra y accéder, combien de temps il sera conservé et comment il sera supprimé. Si des données réelles sont indispensables, la décision et les conditions de partage sont examinées avec les responsables compétents. Cette méthode réduit l’exposition inutile sans prétendre qu’une simple anonymisation annoncée suffit à démontrer la conformité de l’ensemble du projet.
Fiche de vérification
| Élément | Question à documenter | Preuve ou responsable |
|---|---|---|
| Données | Finalité et catégories | Cartographie |
| Acteurs | Rôles et interventions | Engagements examinés |
| Accès | Personnes et autorisations | Traçabilité |
| Fin de service | Retour et suppression | Procédure vérifiée |
À faire dans votre équipe
Choisissez une donnée personnelle courante et suivez son parcours de création jusqu’à son archivage ou sa suppression. Notez les applications, les exports et les copies de test. Demandez à chaque responsable pourquoi il a besoin de cette information et qui peut y accéder. Les réponses révèlent les duplications et les zones non documentées. Présentez ce parcours au DPO ou au conseil qui vous accompagne, avec les contrats et les engagements disponibles. N’attendez pas qu’il déduise vos usages d’une brochure de fournisseur. Une description concrète permet de poser des questions ciblées et de déterminer les vérifications réellement nécessaires, sans transformer une liste générique en audit de conformité.
Questions fréquentes
Un serveur en France suffit-il pour le RGPD ?
Non. Les finalités, les rôles, les accès, les intervenants et les engagements doivent aussi être examinés. La localisation est un élément de l’analyse.
L’intégrateur peut-il utiliser les données de production ?
Cela dépend du besoin et des conditions applicables. Limitez le partage et faites valider les accès et engagements avant la transmission.
Ce guide constitue-t-il un audit ?
Non. Il prépare les questions de votre projet. Votre DPO ou un conseil compétent doit examiner les conditions et les risques propres à votre organisation.
Pour poursuivre
- Projet ERP : six risques à transformer en vérifications
- Réversibilité ERP : tester un export avant de signer
- Contrat ERP et support : distinguer réponse et rétablissement
- Ouvrir l’outil associé
- Consulter le comparatif des modèles
Sources et portée
- CNIL — rôles des acteurs du cloud — référence officielle consultée le 30 octobre 2026.
Les démarches, tableaux et scénarios sont des propositions de méthode propres à ce guide. La référence officielle permet de vérifier les conditions ou notions mentionnées ; elle ne valide pas les hypothèses chiffrées illustratives et ne constitue pas un classement de produits.